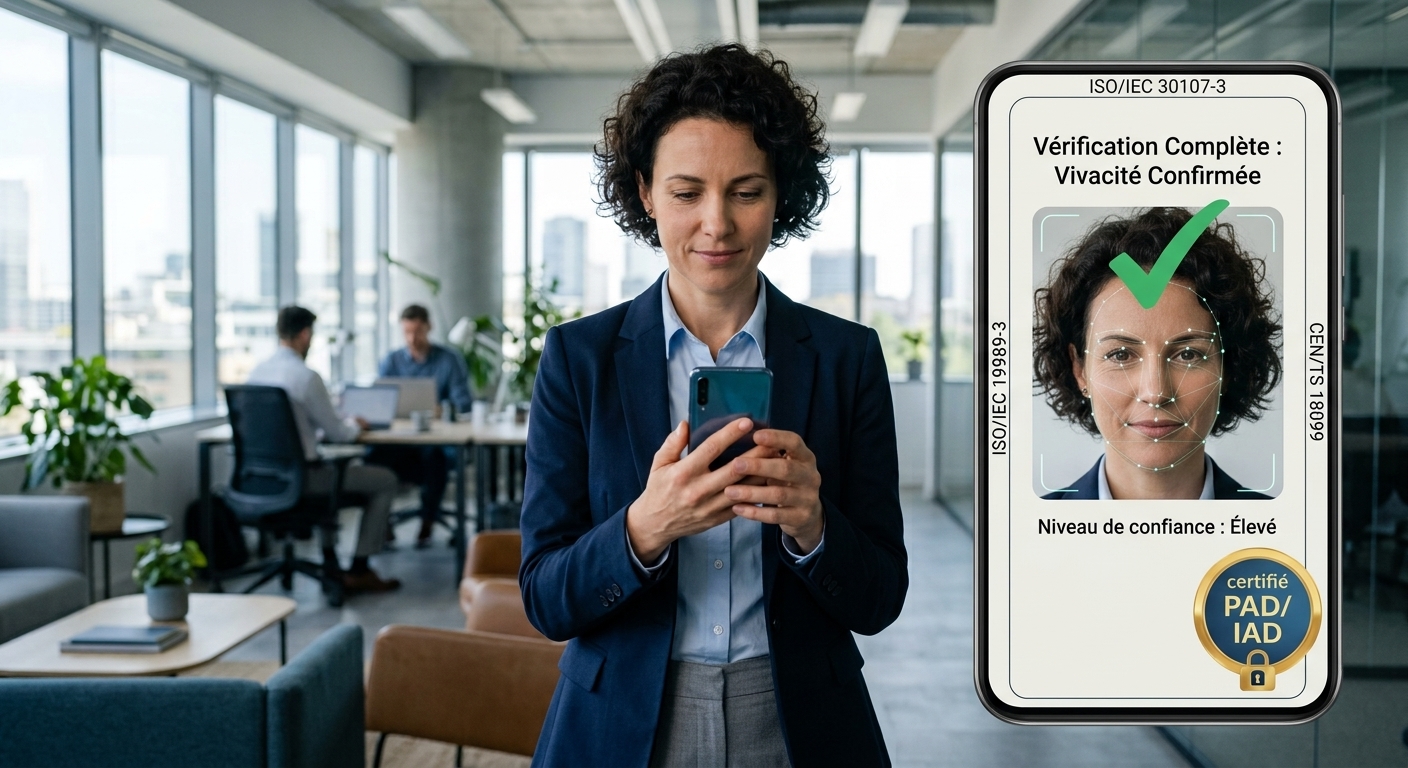
ShareID, entreprise française spécialisée dans la vérification et l'authentification d'identité à distance, annonce l'obtention de la certification de conformité de niveau élevé aux trois normes de référence de la détection du vivant (ISO/IEC 30107-3, ISO/IEC 19989-3 et CEN/TS 18099), couvrant la détection des attaques de présentation (PAD, Presentation Attack Detection) et d'injection (IAD, Injection Attack Detection). La certification de conformité a été délivrée le 19 août 2026 par l’organisme de certification CLR Cert™, basée sur l’évaluation de conformité réalisée par le laboratoire CLR Labs, accrédité par le COFRAC et qui est aussi centre d’évaluation agréé par l’ANSSI dans le cadre du schéma de certification PVID, sur le service ShareID Onboarding Service, évalué au niveau le plus élevé (High).
Paris, le 22 septembre 2026 - Vérifier une identité à distance revient à répondre à une question devenue redoutablement difficile : la personne devant l'écran est-elle réelle, présente et bien celle qu'elle prétend être ? Deux familles d'attaques cherchent à briser cette certitude. Les attaques de présentation (PAD, Presentation Attack Detection) consistent à tromper la caméra en utilisant un artefact (masque, photo, écran, silicone). Les attaques par injection (IAD, Injection Attack Detection), plus récentes et amplifiées par les deepfakes, contournent purement et simplement la caméra pour introduire un flux piraté directement dans le système. C'est sur ces deux fronts, les plus techniques et les plus exigeants de la vérification d'identité, que porte la certification obtenue par ShareID.
Le liveness : le maillon le plus scruté en audit
Dans un parcours de vérification, le liveness (la détection du vivant) est l'étape la plus difficile à prouver et la plus examinée par les auditeurs. C'est le point exact où se sépare une personne physiquement présente d'une tentative de fraude sophistiquée. ShareID y adresse les deux surfaces d'attaque, PAD et IAD, et a fait évaluer ses composants au niveau élevé, en laboratoire, sur les trois normes qui font aujourd'hui référence :
- ISO/IEC 30107-3 — le référentiel d'évaluation du PAD. Il définit les méthodes et les mesures permettant de quantifier la résistance d'un système aux artefacts présentés devant le capteur.
- ISO/IEC 19989-3 — il fixe les critères de sécurité et d'évaluation des systèmes biométriques intégrant cette détection, dans la logique des Critères Communs.
- CEN/TS 18099 — la spécification dédiée à l'IAD, qui adresse la menace montante de l'injection de flux, notamment les deepfakes insérés en contournant la caméra.
En couvrant PAD et IAD au niveau élevé sur ces trois référentiels, ShareID valide sa résistance à un large spectre d'attaques biométriques: de l'artefact physique le plus classique au deepfake.
Une évaluation réalisée par CLR Labs™
Le laboratoire CLR Labs™ est un organisme d'évaluation indépendant, accrédité par le COFRAC et aussi un centre d’évaluation agréé par l’ANSSI (Agence nationale de la sécurité des systèmes d'information) dans le cadre du schéma de certification PVID, spécialisé dans l'évaluation de la sécurité des systèmes biométriques. Il a contribué à l'élaboration de la spécification européenne CEN/TS 18099 sur la détection des attaques par injection, la norme même au regard de laquelle ShareID a été évaluée.
Une preuve indépendante, au service de la confiance
Au-delà de la performance technique, cette certification apporte une preuve tierce et indépendante que les contrôles anti-fraude de ShareID sont conformes aux exigences les plus élevées. Pour toute organisation dont l'activité repose sur la certitude de l'identité de ses utilisateurs, c'est un repère objectif dans un marché où les promesses sont nombreuses et les validations rares.
Ces briques conformes au plus haut niveau constituent par ailleurs un socle directement mobilisable par les acteurs qui construisent leur propre dossier de certification ETSI TS 119 461 dans le cadre d’eIDAS.
« Avec les deepfakes et les outils d'injection désormais largement accessibles, la fraude biométrique ne se limite plus à présenter une photo ou un masque devant une caméra : un attaquant peut désormais chercher à contourner entièrement le capteur et injecter un flux fabriqué directement dans le parcours. Nous avons donc choisi de faire évaluer notre technologie sur ces deux surfaces d'attaque, physiques et numériques, au niveau High. Pour nos clients, l'enjeu est de pouvoir s'appuyer sur une résistance mesurée et évaluée par un tiers indépendant, plutôt que sur la seule promesse technologique d'un éditeur. »
— Sawsen Rezig, CTO et cofondatrice de ShareID
Pour aller plus loin
PAD, IAD, deepfakes, liveness : notre prochaine newsletter est justement consacrée à ces menaces et aux moyens de s'en protéger. Pour suivre l'évolution de la fraude à l'identité et ne pas manquer ce numéro, abonnez-vous à la newsletter ShareID.
À propos de ShareID
ShareID sécurise la vérification et l'authentification d'identité à distance, de l'entrée en relation jusqu'à l'authentification forte. Sa technologie propriétaire, développée en partenariat avec la Gendarmerie nationale, détecte la fraude documentaire et biométrique sans conserver de données personnelles. Conçue pour la conformité à eIDAS 2.0 et prête pour l'EUDI Wallet, la solution couvre plus de 120 pays et se déploie en SaaS ou en on-premise.
Contact : marketing@shareid.ai