Et si on avait enfin supprimé le mot de passe, mais gardé toutes les failles qui allaient avec ?
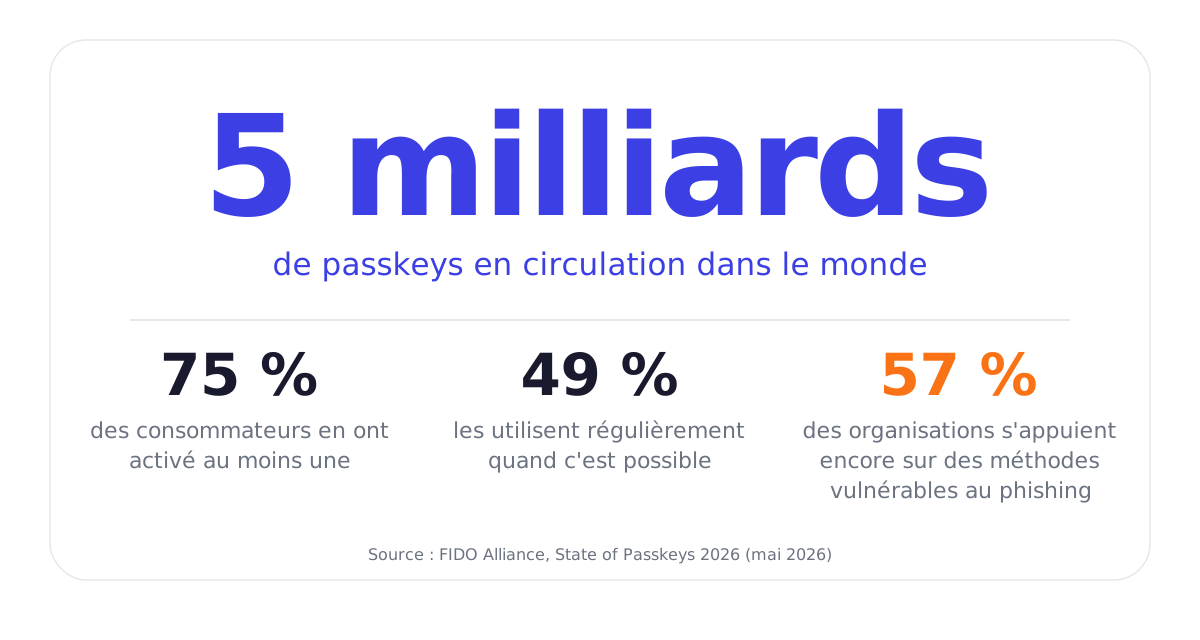
Les passkeys ne sont plus une promesse de laboratoire. En mai 2026, la FIDO Alliance estime à 5 milliards le nombre de passkeys en circulation dans le monde. 75 % des consommateurs en ont activé au moins une, et Microsoft, Google et Apple en ont fait leur méthode de connexion par défaut. Sur le papier, le mot de passe est en train de disparaître.
Pourtant, en entreprise, 57 % des organisations reposent encore sur le mot de passe pour la connexion principale de leurs collaborateurs, et la fraude à l'identité ne recule pas. Le problème ne vient pas de la technologie. Il vient de ce qu'on attend d'elle.
Cet article montre ce que les passkeys règlent vraiment, ce qu'elles laissent de côté et pourquoi la vraie question n'est plus « comment se connecter » mais « qui se connecte ».
La promesse : un secret qu'on ne peut plus voler
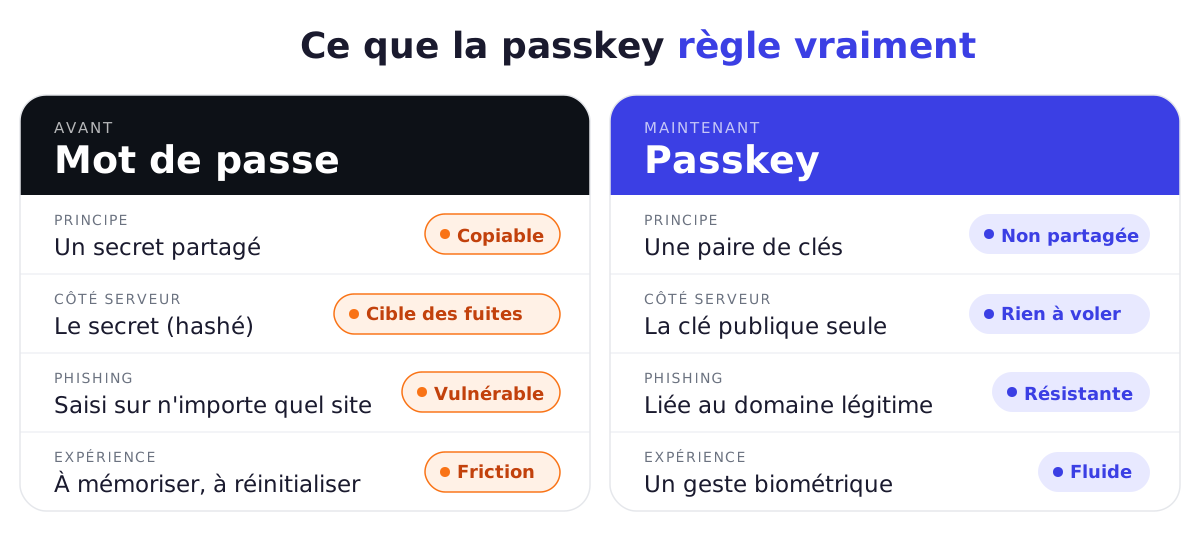
Le mot de passe a un défaut de conception que rien ne corrige : c'est un secret partagé. L'utilisateur le connaît, le serveur le stocke (sous forme de hash), et n'importe qui qui l'obtient peut l'utiliser. Phishing, fuite de base de données, réutilisation sur plusieurs sites : toutes les attaques classiques exploitent ce même principe. La CNIL le rappelle dans sa recommandation de 2022 sur les mots de passe : c'est le moyen d'authentification le plus simple à déployer, mais aussi l'un des plus fragiles.
La passkey casse ce modèle. Elle repose sur le standard WebAuthn du W3C et sur une paire de clés cryptographiques : la clé privée reste sur l'appareil de l'utilisateur ; le serveur ne connaît que la clé publique. Il n'y a plus rien à voler côté serveur, plus rien à taper côté utilisateur, et la clé est liée au domaine légitime, ce qui rend le phishing classique inopérant.
C'est une avancée réelle. Sur l'authentification elle-même, la passkey est plus sûre, plus rapide et plus simple que tout ce qui l'a précédée. Côté entreprises, la FIDO Alliance relève 45 % de connexions plus rapides et 32 % d'incidents de phishing en moins. L'ANSSI recommande d'ailleurs, dans son guide sur l'authentification multifacteur, de privilégier les facteurs qui reposent sur la cryptographie. Le problème, c'est qu'on présente souvent la passkey comme la fin de la fraude, alors qu'elle n'en couvre qu'une partie.
Ce que les passkeys ne règlent pas : 3 angles morts
Si la passkey ne suffit pas, ce n'est pas un défaut de la technologie. C'est parce qu'elle répond à une question précise et qu'on lui en pose trois autres.
1. Le parcours de récupération reste le maillon faible. Un utilisateur perd son téléphone, change d'appareil, n'a plus accès à son compte cloud. Il faut bien lui permettre de revenir. Dans la majorité des cas, cette récupération repose encore sur un email, un SMS ou une réponse à une question de sécurité. L'attaquant n'a plus besoin de voler la passkey : il lui suffit de passer par la porte de secours et d'en enrôler une nouvelle.
2. La passkey synchronisée dépend du compte qui la synchronise. Pour être pratiques, la plupart des passkeys sont synchronisées via iCloud, Google ou un gestionnaire de mots de passe. Leur sécurité dépend donc directement de celle de ce compte. Elles peuvent même être partagées volontairement avec des proches. Pour une banque ou une fintech, cela soulève une question que la DSP2 n'a pas encore totalement tranchée : une clé qui voyage entre appareils prouve-t-elle encore la « possession » exigée par l'authentification forte ? L'Autorité bancaire européenne a précisé en 2019 que la possession ne se limite pas à un objet physique, mais le cas des clés synchronisées reste débattu. Aux États-Unis, le NIST y a même consacré un supplément spécifique à ses lignes directrices en 2024.
3. La passkey authentifie une clé, pas une personne. C'est l'angle mort le plus structurant. Une passkey prouve que l'appareil qui se connecte détient la bonne clé. Elle ne dit rien de la personne qui tient cet appareil ni de la façon dont le compte a été créé. C'est toute la différence entre vérification d'identité et authentification. Si l'onboarding a été frauduleux, la passkey protège parfaitement… le compte du fraudeur.
Ces trois angles morts ont un point commun : aucun n'est une faille de la passkey elle-même. Ils se trouvent autour d'elle, à la création du compte, à sa récupération et dans le lien entre la clé et l'humain. La cryptographie est solide, mais tout ce qui l'entoure repose encore sur des preuves faibles.
C'est ce qui rend le sujet trompeur. On peut déployer des passkeys partout, afficher un taux d'adoption record et rester exposé exactement aux mêmes scénarios de fraude qu'avant. Le risque ne se trouve plus dans le mot de passe ; il s'est déplacé vers l'identité.
Le nouveau paradigme : lier la clé à une identité vérifiée
Le modèle actuel fonctionne comme un trousseau : on vérifie que la bonne clé ouvre la bonne porte. Le nouveau paradigme ajoute une question que la clé ne peut pas trancher seule : cette clé appartient-elle bien à la personne qu'on a identifiée ?
Concrètement, cela signifie ancrer la passkey dans une identité officielle vérifiée, et solliciter cette preuve d'identité aux moments où la clé seule ne suffit plus.
Pour un décideur produit, la question change. Il ne s'agit plus de demander « faut-il passer aux passkeys ? », puisque la réponse est oui. La question devient « à quels moments du parcours faut-il prouver qu'il s'agit de la bonne personne, et pas seulement du bon appareil ? »

Quatre moments reviennent systématiquement : l'enrôlement de la première passkey, l'ajout d'un nouvel appareil, la récupération de compte et les opérations sensibles (virement vers un nouveau bénéficiaire, modification des coordonnées, montant inhabituel). Ce sont précisément les points où les attaquants concentrent leurs efforts, parce que la passkey n'y apporte aucune garantie sur l'identité. C'est le principe de l'authentification récurrente : la confiance se vérifie au moment où elle compte, pas une seule fois.
Passkey au quotidien, identité aux moments clés
Le but n'est pas d'ajouter de la friction partout. La passkey reste le mode de connexion par défaut : rapide, invisible, sans mot de passe. La vérification d'identité n'intervient que lorsque le niveau de risque le justifie. Connexion habituelle : passkey seule. Nouvel appareil ou récupération : vérification biométrique avec détection du vivant, liée à l'identité officielle. Opération sensible : authentification forte proportionnelle au risque, avec le lien dynamique à la transaction que les normes techniques de la DSP2 imposent de toute façon.
Ce que ça change pour les équipes produit
Trois choix de conception n'ont pas de réponse universelle : le niveau de preuve exigé à l'enrôlement (déclaratif, KYC, identité officielle), la politique de récupération (ce qui remplace l'email et le SMS) et la gestion des passkeys synchronisées dans les parcours réglementés. Ces choix dépendent du contexte, et c'est ce que les deux cas suivants illustrent.
Exemples concrets
La récupération détournée : un attaquant obtient un duplicata de la carte SIM de sa victime. Il déclare avoir perdu son téléphone, reçoit le code de récupération par SMS et enrôle une nouvelle passkey sur son propre appareil. À partir de là, chacune de ses connexions est techniquement parfaite : résistante au phishing, sans mot de passe, validée par la cryptographie. Le système ne voit rien d'anormal, puisque tout fonctionne comme prévu.
Ce que cela implique : une passkey n'est jamais plus solide que le parcours qui permet d'en créer une nouvelle. Si la récupération repose sur un SMS, la sécurité réelle du compte est celle d'un SMS. Exiger une vérification d'identité liée à un document officiel à chaque ajout d'appareil ferme cette porte, sans pénaliser l'utilisateur au quotidien.
Le compte prêté : un utilisateur ouvre un compte en passant le KYC avec ses vrais documents, enrôle une passkey, puis cède son appareil ou partage sa passkey avec un tiers. Ce tiers utilise le compte pour faire transiter des fonds. Chaque connexion est authentifiée, chaque opération signée avec une clé valide. Pour la plateforme, c'est toujours le client d'origine qui agit.
Ce que cela implique : la passkey prouve la possession d'une clé, pas la présence d'une personne. Le KYC a vérifié une identité au jour de l'ouverture ; la passkey vérifie un appareil à chaque connexion, mais rien ne vérifie que les deux sont encore la même personne. Une confirmation biométrique liée à l'identité vérifiée, déclenchée pour les opérations sensibles, comble exactement ce vide.
La passkey est une clé, pas une identité
La passkey signe la fin du mot de passe comme secret partagé. Elle ne signe pas la fin de la fraude à l'identité.
La question n'est plus de savoir si l'utilisateur peut se connecter sans mot de passe, mais si la personne qui se connecte est bien celle qu'on croit. Les exemples précédents le montrent : les attaques ne visent plus la connexion, elles visent ce qui l'entoure, c'est-à-dire l'enrôlement, la récupération et le lien entre l'appareil et l'humain.
Adopter les passkeys est une étape nécessaire. S'arrêter là, c'est déplacer le problème sans le résoudre. Une authentification vraiment robuste combine les deux : la clé pour la fluidité, l'identité pour la confiance.
La vraie question pour les équipes produit est donc de savoir à quels moments de leur parcours une clé ne suffit plus. Y répondre, c'est construire une authentification qui tient la route, pas seulement à la connexion, mais à chaque moment où l'identité compte vraiment.
C'est précisément ce que ShareID a construit : un MFA 3.0 qui lie l'authentification à une identité officielle vérifiée, réutilisable à l'enrôlement, à la récupération et à chaque opération sensible, sans friction pour l'utilisateur légitime, sans donnée stockée, sans compromis sur la conformité. Pas une clé de plus, mais une identité derrière chaque clé.