Quand un utilisateur prouve son identité à distance, tout semble se jouer en une seconde : il présente son visage, le système affiche « identité vérifiée », le compte s'ouvre. Cette simplicité apparente peut cacher un parcours technique en plusieurs étapes. Et à chacune de ces étapes, un fraudeur peut frapper, mais pas de la même manière, ni avec les mêmes armes. Comprendre ce trajet, c'est comprendre pourquoi une seule ligne de défense ne suffit plus. La détection du vivant de ShareID, elle, vient d’être certifiée conforme au niveau le plus élevé sur les trois normes de référence du secteur, à la fois pour les attaques de présentation (PAD) et par injection (IAD).
Suivons le signal, du capteur jusqu'à la décision.
Étape 1 — La capture : ce qui se présente devant la caméra
Tout commence par l'objectif. La caméra filme un visage, et le système doit répondre à une première question : ce visage est-il celui d'une personne vivante, réellement présente ?
C'est ici qu'intervient le PAD, Presentation Attack Detection. La détection du vivant, ou liveness, vise à déterminer si la présentation biométrique correspond à une interaction légitime avec une personne réelle, plutôt qu'à un artefact utilisé pour tromper le capteur. Une photo imprimée en haute définition, une vidéo rejouée sur l'écran d'un téléphone, un masque en silicone moulé sur les traits de la victime. Le PAD analyse la texture de la peau, le relief du visage, les reflets de la lumière et les anomalies présentes comme les artefacts d’impression, l’effet moiré sur un écran ou une peau non naturelle pour les masques.
Pour reprendre une image simple : le PAD, c'est le contrôle à l'entrée : il vérifie ce qui est effectivement présenté au capteur et cherche à déterminer si cette présentation constitue une tentative de tromperie. Cette couche est aujourd'hui bien maîtrisée. La norme internationale ISO/IEC 30107 encadre son évaluation, et des laboratoires indépendants la certifient. Pendant des années, cocher cette case suffisait pour se dire protégé. Le problème, c'est que le fraudeur moderne n'a plus besoin de se tenir devant la caméra pour la tromper.
Étape 2 — La transmission : ce qui circule dans le flux
Une fois capté, le signal ne s'arrête pas à la caméra. Il circule : du capteur vers l'application, puis vers le serveur qui prend la décision. Tout au long de ce chemin, le flux peut être intercepté ou remplacé, sans que l'objectif y soit pour quoi que ce soit. C'est le terrain de la deuxième famille d'attaques : les attaques par injection. Ici, le fraudeur contourne purement et simplement la caméra. Il n'a rien à présenter physiquement. À la place, il injecte directement dans le système des données biométriques qui n'ont pas été produites par le parcours de capture légitime, par exemple une image ou une vidéo manipulée, un flux rejoué ou généré, ou encore un flux provenant d'un dispositif de capture virtuel.
Le point décisif est là : cette attaque ne passe jamais devant l'objectif. Le PAD, qui surveille ce qui se présente à la caméra, ne la voit donc pas. Le signal injecté arrive « propre » dans le pipeline, comme s'il venait d'un vrai capteur.
Le contrôle en amont, à la caméra, peut être irréprochable : il n'empêche rien si la fraude se joue plus loin, dans le flux qui achemine le signal. Le PAD surveille un point du parcours ; le fraudeur agit sur un autre.
C'est précisément ce que détecte l'IAD, Injection Attack Detection. Son rôle est de détecter si des données biométriques ont été injectées dans le système ou si le parcours de capture a été détourné, notamment au moyen d'outils ou de dispositifs d'injection. Cette détection s'appuie sur des contrôles portant notamment sur le canal de capture, l'environnement d'exécution, la cohérence du flux ou les caractéristiques temporelles des données ainsi que le contenu de la vidéo envoyée à nos serveurs.
Deux attaques, deux défenses : la distinction à retenir
L'erreur courante est de croire que PAD et IAD sont deux versions d'une même chose. Ce sont deux défenses différentes, répondant à deux attaques différentes, à deux endroits différents du parcours.
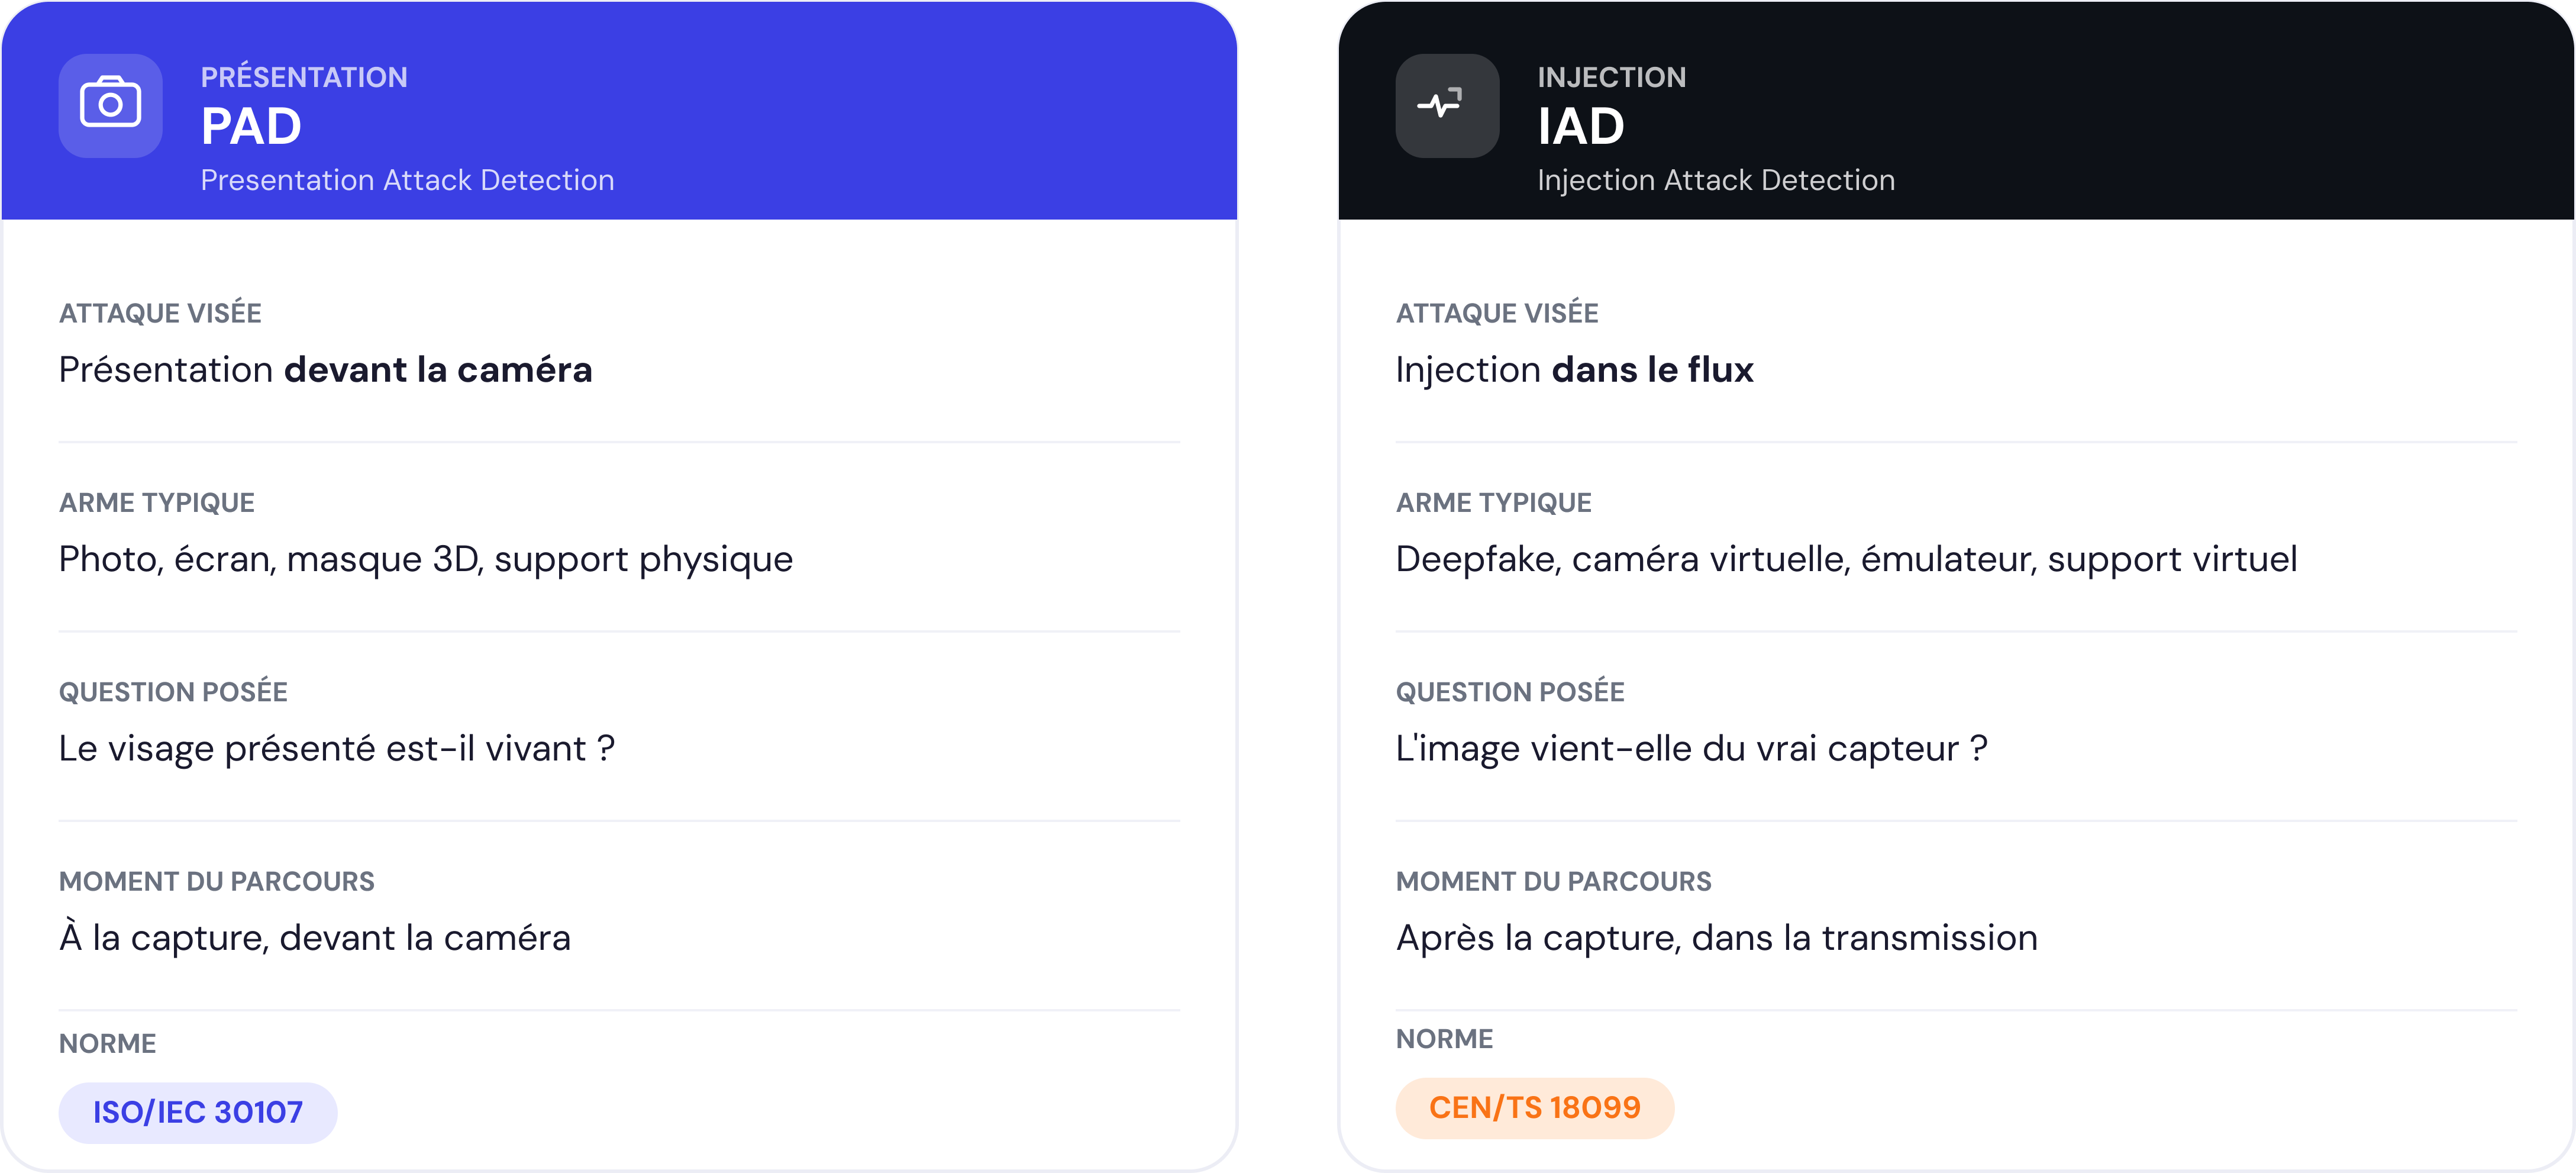
Un système peut être excellent en PAD et totalement aveugle à l'injection. La norme ISO/IEC 30107-3 porte sur l'évaluation des mécanismes de PAD et sur les attaques qui se produisent au niveau du dispositif de capture lors de la présentation. Elle ne couvre donc pas, à elle seule, les attaques d'injection qui interviennent ailleurs dans le parcours de traitement. Un contrôle certifié « liveness » peut rester vulnérable à un deepfake injecté. C'est pour combler ce vide qu'a été publiée fin 2024 la spécification européenne CEN/TS 18099, première référence dédiée à la détection des attaques par injection.
Graduer la défense selon le risque
Couvrir les deux étapes ne veut pas dire imposer le contrôle le plus lourd à tout le monde. Le bon principe est la proportionnalité : ajuster la preuve de vie au niveau de risque de l'opération.
Pour une action à faible enjeu, un liveness passif discret, qui ne demande aucun effort à l'utilisateur, suffit et préserve la fluidité. Plus l'enjeu monte, opération sensible, montant élevé, contexte réglementaire exigeant(angle risque), plus on renforce : liveness actif avec consignes dynamiques, puis contrôle d'injection à un niveau d'assurance supérieur. La sécurité s'intensifie là où le risque l'exige, sans friction inutile ailleurs.
C'est exactement l'approche de la détection du vivant de ShareID : une preuve de vie qui couvre à la fois la présentation et l'injection, calibrée sur le niveau de risque de chaque parcours. Cette robustesse a été validée de façon indépendante sur les normes qui font référence en la matière: ISO/IEC 30107-3, ISO/IEC 19989-3 et CEN/TS 18099. On parle de nous →